生成AIを社内に導入するとき、最初に決めるべきはモデルの選定でも投資額でもなく、社内で通用する規程です。規程がないと、利用者ごとに判断の基準が割れ、同じ質問に対して部署ごとに違う答えが返ってきます。部門ごとの判断を1本の規程に落とす設計が必要になります。本稿では、社内生成AIガイドラインを10条項で書き上げる構成と、機密区分、承認フロー、例外申請、見直しの設計手順を、そのまま書ける粒度で提示します。

社内生成AIガイドラインは10条項で成立する
ガイドラインは長く書くほど遵守されません。現実的な長さは10条項前後です。1条項1画面で説明できる量に収めると、通読のハードルが下がります。禁止規定を足すほど判断に迷いが増えるので、条項は増やしすぎない不完備がよい。
| # | 条項 | 決めること | 決定する層 |
|---|---|---|---|
| 1 | 目的 | 生成AI導入の目的と経営上の位置づけ | 経営層 |
| 2 | 適用範囲 | 対象利用者と対象外の業務 | 経営層 |
| 3 | 機密区分 | 情報区分ごとの利用可能範囲 | 情報システム部門 |
| 4 | 利用可能なツール | 承認済みツールと禁止するツール | 情報システム部門 |
| 5 | 禁止事項 | 行ってはいけない行為の列挙 | 経営層と法務 |
| 6 | 情報の取り扱い | 入力・出力・保存の制約 | 情報システム部門 |
| 7 | 承認フロー | 利用開始と出力利用の承認経路 | 部門長 |
| 8 | 記録と監査 | ログの項目と保存期間 | 情報システム部門 |
| 9 | 例外申請 | 暫定利用の申請方法と期限 | 規程責任者と法務 |
| 10 | 教育と見直し | 研修の実施と見直し周期 | 経営層 |
この10の中で、実効性を左右するのは3番の機密区分、6番の情報の取り扱い、9番の例外申請です。条項を足す前に、この3つを具体化してください。条項が何個あるかではなく、この3つが記載されているかどうかで運用の可否が決まります。
条項の順番も重要です。目的と適用範囲を先に、記録と監査と例外申請を後に置きます。読者は前段で適用範囲を、後段で運用条件を確認したくなるためです。条項の書き方で迷いやすいのは粒度です。1条項を1段落に収め、タイトル、決めること、根拠の3要素がそろうように書きます。根拠を1文で添えておくと、あとで監査対応だけ聞かれたときにその場で説明できます。
第1条と第2条:目的と適用範囲を最初に書く
適用範囲が曖昧だと、後述の禁止事項が機能しません。対象を次の3軸で切り分けます。
- 対象利用者 — 全社員が対象か、限定した部門か。新入社員や業務委託のメンバーを含めるかどうか
- 対象業務 — 資料作成と要約は対象だが、評価や採用の判断には使わない、という切り分け
- 対象情報 — 社内の公開文書は対象で、未公表の財務・人事情報は対象外、という切り分け
3軸すべてに目を通すと、抜けが2つ出ている。対象業務に「経営判断」が含まれていないか、対象情報に「顧客から預かった情報」が含まれていないか。この2つは現場の認識とのずれが生じやすく、規程に明記したうえで部門長向けの説明に落とします。文書の機密度を正しく扱う運用は文書管理システムのオンプレミス導入ガイドにまとめています。
第5条と第6条:禁止事項を4分類で書く
禁止事項は「やってはいけないこと」を1行ずつ並べるだけでは、現場で判断に迷います。4分類に分けて書くと、禁止の範囲がそのまま運用ルールになります。
- 入力の禁止 — 秘匿に該当する情報を生成AIへ入力しない。顧客情報、未公表の財務、人事評価の記録が該当する
- 出力の禁止 — 回答を承認された経路の外へ持ち出さない。外部のアプリケーションへの貼り付け、私的な端末での保管が該当する
- 利用の禁止 — 承認されていないツールを使わない。個人が契約した生成AIサービスが該当する
- 改変の禁止 — 社内規程や手順書を生成AIで書き換えて配らない。原典の確認を省略しない
4分類のどれにも当たらない利用が「許可」になります。許可のリストを長々と挙げるより、禁止側で範囲を囲むほうが条文は短く保てます。
禁止事項を3条項に収めるなら、入力、出力、利用の3つに分け、改変は出力の禁則に含めます。条項数は少ないほど現場が覚えやすく、例外の申請も減ります。
機密区分は3段階で定義する
機密区分は細かくしすぎると運用できなくなり、粗すぎると統制になりません。実務では3段階で収めるのが現実的です。
| 区分 | 対象となる情報 | 生成AIでの扱い |
|---|---|---|
| 公開 | 社内規程、公開資料、発表済みの情報 | 承認済みツールで自由に使用できる |
| 内部 | 社内の業務文書、未公表の計画 | 承認済みツールで部署内の利用に限定する |
| 秘匿 | 個人情報、未公表の財務情報、顧客の機密情報 | 入力そのものを禁止する |
3段階に収めたのは、判定の窓口を1つに集約するためです。段階が増えるほど、利用者が自分の情報を誤って判断する可能性が高まります。区分の名称は現場が覚えやすいものにします。区分の数を増やしても、名称が専門用語だと現場での判定がブレます。
区分を基準に判断が動くように、ツール側でも同じ3区分を設定します。文書を取り込む段階で権限タグを自動付与し、参照の段階で利用者と照合する形が基本線です。外部の生成AIサービスへ情報を送るか送らないかという論点は、クラウド オン-premise セキュリティ 比較に要件を並べています。

承認フローは5段で設計する
承認フローが1段だと、承認者が何を判断すべきかを共有できません。5段のフローを次の単位に分けます。
| 段 | 内容 | 判断者 | 目安 |
|---|---|---|---|
| 1 | 利用開始の申請 | 利用者の部門長 | 即日 |
| 2 | 対象情報の範囲の確認 | 情報システム部門 | 3営業日 |
| 3 | 機密区分の判定 | 情報管理者 | 3営業日 |
| 4 | 運用方法の確認 | 情報システム部門 | 5営業日 |
| 5 | 承認の記録と通知 | 規程責任者 | 即日 |
段数が多いほど承認が重くなります。利用を止めないコツは、段1と段2を同時に申請させることです。対象情報の範囲と利用開始の申請を1枚の様式で受け付ければ、往復の回数が減ります。

承認された記録は保存します。再審査や監査のときに、何がいつ承認されたかを示せないと統制は機能しません。導入の進め方はオンプレミス 生成AIを安全に導入する5ステップにまとめています。
例外申請は「期限つきの例外」で運用する
「例外は認めない」と書くと、規則は完成したように見えて実行が止まります。実務では、短期、限定的、記録付きの例外を制度として持つ方が現実的です。例外の条件は3つです。
- 期限があること — 期限日を必ず記載し、期限が来たら自動的に失効させる
- 範囲が限定されていること — 対象情報、対象利用者、対象業務を明記させる
- 記録が残ること — 申請者、承認者、内容を台帳に残し、期限ごとに見直す
| 審査項目 | 確認する内容 |
|---|---|
| 必要性 | 承認済みの経路では代替できない理由 |
| 範囲 | 対象情報、対象利用者、対象業務 |
| 期間 | 開始日と終了日、および延長の上限 |
| 代替手段 | 社内の閉域環境で実行できない理由 |
| 記録 | 申請者、承認者、申請日 |
例外の承認者と申請者は分けて置きます。自分で申請して自分で承認する形にすると、例外が常態化します。例外の申請様式は1枚にまとめます。対象情報、利用者、期間、理由の4欄があれば、申請から承認までの往復は1回で済みます。審査の結果は3通りで返します。承認、却下、条件を付けて承認。条件を付けた承認では、たとえばログの記録を追加する、対象部署を限定するといった制約を明示します。例外台帳は四半期ごとに見直します。
例外を認める基準も、禁止事項の4分類に対応させると判定が速くなります。対象情報の区分と例外の理由が同じ枠で説明できるためです。承認の判断者だけは、申請者の部門長ではなく規程責任者に固定します。
見直しは6か月周期、版は1.0から整数で管理する
見直しの周期は6か月が目安です。半年ごとに次の4点を確認します。
- 禁止するツールの一覧が最新か
- 機密区分の判定が実際の運用と合っているか
- 例外申請が積み上がっていないか
- 新しく加わった生成AIの機能が、現在の規制に適合しているか
版は1.0から整数で管理し、改定のたびに配布日を併記します。規程の版が分かれれば、監査のときに「どの版の規程で運用していたか」を答えられます。
見直しには責任者を置いてください。情報システム部門が現状を洗い上げ、部門長と経営層が判断する形にすると、実行されずに配布だけで終わります。見直しの結果は、条項だけでなく運用ルールの変更点として配布します。
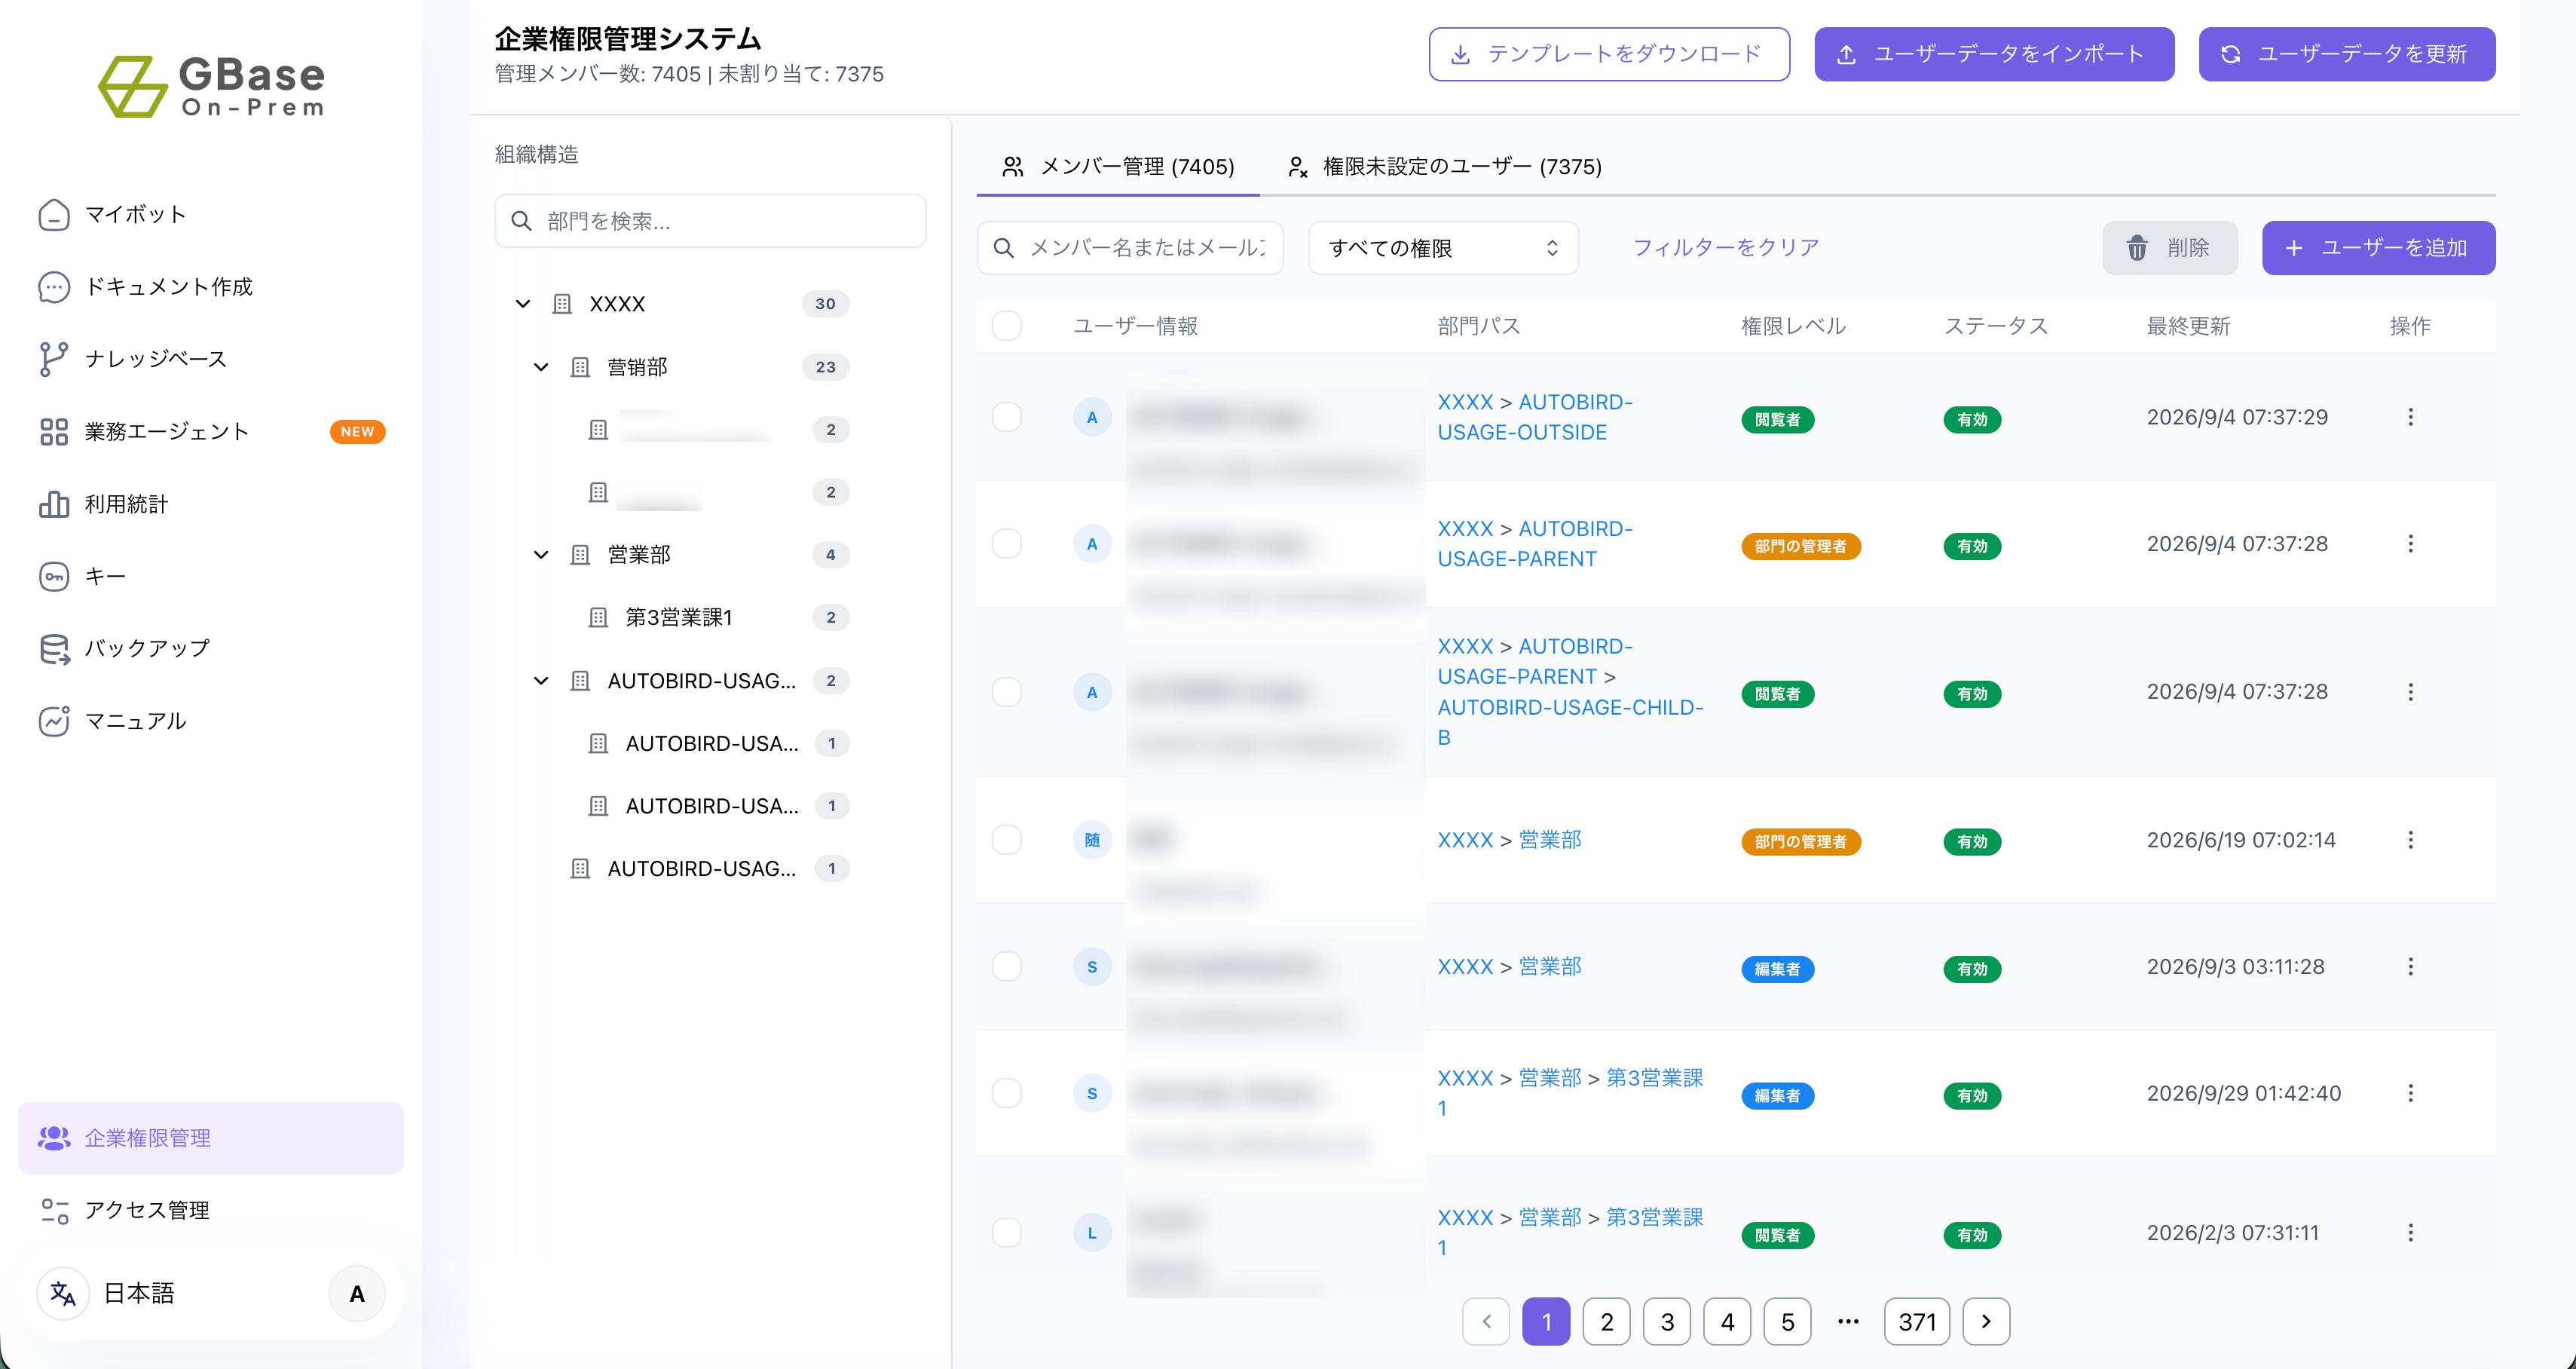
GBase OnPremは、6番の情報の取り扱い、7番の承認フロー、8番の記録と監査を標準の構成要素で支えます。ローカルJWT認証とメールMFAで利用者と利用範囲を閉域で管理し、ミドルウェアが全操作を自動記録して変更の前後差分と認証イベントを保存します。閉域構成で運用するなら、認証も記録も推論も社内ネットワーク内で完結することを前提に規程を記述します。
よくある質問
Q1: ガイドラインは誰が承認すべきですか?
経営層が承認し、情報システム部門と法務が原案を作る形が基本です。現場だけでは判断の基準が部署ごとに分かれ、承認の責任が曖昧になります。
Q2: 規程が守られない場合はどう扱いますか?
最初は教育、次に運用の改善、最後に処罰の順で考えます。処罰を先に置くと事例が報告されなくなり、検知できなくなります。
Q3: 法務の確認はどこまで必要ですか?
機密区分の定義、例外の承認手順、外部サービスへの提供に関する条項は法務の確認が必要です。一方、禁止するツールの一覧やログの保持期間は、情報システム部門が運用と合わせて決めれば足ります。
Q4: 例外の期限切れはどう扱いますか?
例外が切れたあとに更新を忘れたまま認可が残る事故を防げます。期限は自動で失効させ、延長の申請は明示的に行います。
Q5: ガイドラインは社内で公開すべきですか?
社内の規程は基本的に公開しません。対象者にだけ配布し、参照用に要約版の1枚を用意して全体向けに出します。条文の全文は承認済みの利用者だけが閲覧できるようにします。
まとめ
社内生成AIガイドラインは、長さではなく具体性で機能します。10条項の構成を土台に、機密区分3段階、承認フロー5段、例外申請3条件、6か月周期の見直しを明記すれば、現場がそのまま運用の根拠として使えます。導入全体の進め方は社内AIのオンプレミス導入ガイドに、閉域化の要件はオンプレミスのセキュリティ対策5選にまとめています。規程が運用の中で形骸化していくかどうかは、例外の申請件数とレビュー時の指摘件数で測れます。半年ごとにこの2つを見れば、条文を足すべきか、運用の見直しを優先すべきかが判断できます。
GBase OnPremなら、ガイドラインの条項を実運用の形に変えられます