社内で生成AIが使いはじめられると、最初に決めるべきものは機能ではなく権限です。「誰が、どの資料を、どの範囲まで利用できるか」を定めていないと、機密情報が想定外の相手へ流出します。
生成AIは文章を書く道具ではなく、社内資料を読み、回答を組み立て、共有先まで広げる処理の一部です。権限の設計が甘ければ、生成した内容そのものが社外へ出ていってしまいます。
重要なのは、権限を「禁止する行為」の側で考えないことです。使える範囲を最初に定義し、拡大は審査を通す運用にすることが現実的です。
本ガイドでは、最小権限の考え方、5つのロール設計、四半期ごとのアクセスレビュー、ログ監査の基準を、そのまま運用に落とせる粒度で説明します。

生成AIの権限管理とは|何を、誰に、どこまで許すか
生成AIの権限管理とは、AIが参照できる情報と実行できる操作を、業務上必要な範囲に制限する運用を指します。管理の対象は次の3つに分かれます。
- 情報への権限:どの資料を参照できるか。共有フォルダ全体か、案件単位に限定するか
- 操作への権限:生成、編集、共有、外部送信のそれぞれを実行できるか
- 発信への権限:生成した内容を社外へ送れるか。誤送信を防ぐ条件は何か
この3つを分けて設計することが重要です。情報と操作と発信は別の判断材料で決まります。参照の制限を整えても、共有だけで情報漏えいが起きます。
権限管理の目的は、利用を制限することではありません。万一漏えいが起きても、どこで何が起きたのかを説明できる状態を作ることが本質です。
最小権限の原則|3つの権限レベルに分ける
最小権限の原則とは、業務に必要な範囲だけを権限として与える考え方です。「AIだから無制限」ということはありません。AIは人が操作するより情報へ速く到達するため、権限の粒度を細かく保つ必要があります。
| レベル | 対象 | 許す操作 | 許さない操作 |
|---|---|---|---|
| 第1レベル:閲覧のみ | 一般利用者 | 権限のある資料の検索と閲覧 | 編集、共有、社外送信 |
| 第2レベル:生成と共有 | 業務担当 | 閲覧権限のある資料をもとに回答を生成 | 資料の編集、社外への送信 |
| 第3レベル:管理 | 情報管理の担当 | 権限設定、ログ閲覧、接続先の管理 | 利用者としての通常業務 |
3つのレベルに分ける理由は、管理権限の集中を避けるためです。管理権限は1つのロールにまとめ、保有者数を絞って運用します。
また、レベルを分けておくと、人が異動したときの権限変更を「権限を足す」のではなく「権限を取り直す」という操作で処理できます。足す方式では、配置転換で不要な権限が残り続けるため、時間とともに使える範囲が膨らみます。

5つのロール設計|誰が何をできるかを決める
最小権限の原則は、ロール(役割)に落として定義すると実装しやすくなります。社内の情報管理で使われる5つの役割に対応する設計例です。
| ロール | 想定する担当 | 主な権限 | 許さないこと |
|---|---|---|---|
| 一般利用者 | 全従業員 | 第1レベル | 共有、外部送信、権限の変更 |
| 業務担当 | 営業・客服・経理 | 第2レベル | 他部署の資料、権限の変更 |
| 知識管理責任者 | 情報管理の担当 | 第3レベル | 業務利用としての生成、記録の削除 |
| 監査担当 | 内部監査・コンプライアンス | ログの閲覧のみ | 業務利用、権限の変更 |
| 外部利用者 | 取引先・委託先 | 限定フォルダの閲覧のみ | 社内資料、生成結果の保存 |
設計の要点は2つあります。1つ目は、監査担当に「利用」の権限を与えないことです。記録を読む人と操作する人が同じだと、記録の信頼性が落ちます。2つ目は、外部利用者向けの権限を最初から限定することです。後から広げるほど、解除漏れが起きやすくなります。
ロール名や担当者の数え方は会社ごとに違います。ここで大事なのは、役割が同じ人、同じ目的の人をひとまとめにすることです。
アクセスレビュー|四半期ごとの4つの確認項目
権限は設定した瞬間が最も整っていても、時間がたつと現況とのずれが積み上がります。アクセスレビューは、そのずれを定期的に見つける作業です。四半期に1回、30分から1時間を目安に実施します。
| 確認項目 | 確認方法 | 判定の目安 |
|---|---|---|
| 権限保有者の妥当性 | 異動・退職者の反映漏れを人事情報と照合 | 1週間以内に反映 |
| 利用実績との乖離 | 直近3か月の利用状況を確認 | 4か月未利用は削除候補 |
| 特権権限の保有者 | 第3レベルの保有者を絞って確認 | 2名以内を目安 |
| 外部接続の追加 | 新しい接続先の有無を履歴から確認 | 承認記録つきで許可 |
レビューで触った権限は、理由と日付を記録します。半年後に「なぜ外したのか」を思い出せる状態にしておくと、次のレビューが早く進みます。記録を残さないレビューは、毎回ゼロから確認する作業になります。
削除だけでなく、権限の追加もレビュー対象にします。「必要だから足した」だけでなく、「いつから必要か」を理由として残しておくと、翌年の見直しが容易になります。
ログ監査|4種類の記録と確認のしかた
ログは「事件が起きた後の説明材料」です。記録がないと、どこから情報が出たのか、誰が広めたのかが分かりません。運用上は4種類に分けて残します。
| ログ種別 | 記録する内容 | 主な用途 |
|---|---|---|
| アクセスログ | 誰が、いつ、どの資料を参照したか | 異常な参照の検知 |
| 操作ログ | 生成、編集、共有、外部送信の実施内容 | 操作の追跡と説明責任 |
| 設定変更ログ | 権限の変更、接続先の追加と削除 | 変更の承認と追跡 |
| エラーログ | 失敗した処理と原因 | 障害の原因分析 |
保存期間は、社内方針と適用される会計・監査の基準で決まります。実務では、アクセスログと操作ログは1年以上、設定変更ログは3年以上残す例が多く、説明が求められる場面に対応しています。保存期間を満了したデータの削除手順も合わせて決めておくことが重要です。
重要なのは「何を確認するか」を先に決めることです。異常なアクセス量の把握、権限の使われ方の確認、外部送信の把握。この3つを四半期ごとに見ていれば、記録は活きます。

アクセス制御実装に至る|運用の実装方法
権限管理は規程だけでは動きません。誰の操作がどの範囲に収まるかを、実際の設定と記録で強制する必要があります。実装の骨組みは次の4つです。
- 参照範囲の限定:回答に使える資料を、権限に応じて自動的に絞り込む
- 操作の制限:生成・編集・共有・外部送信を、ロールごとに許可する
- 承認の組み込み:上位の権限へ広げたい操作には、申請と承認を挟む
- 記録の保存:実施した操作を、後の説明に使える形で残す
より広い範囲の統制は生成AI セキュリティの完全ガイド|企業が押さえるべき5つのリスクと対策が全体の枠組みを示しています。自律的に動作するAI側のリスクは【2026年】AIエージェントセキュリティ完全ガイド|企業導入のためのリスク対策とベストプラクティスが扱っています。
GBase Knowledgeなら、この課題を解決できます
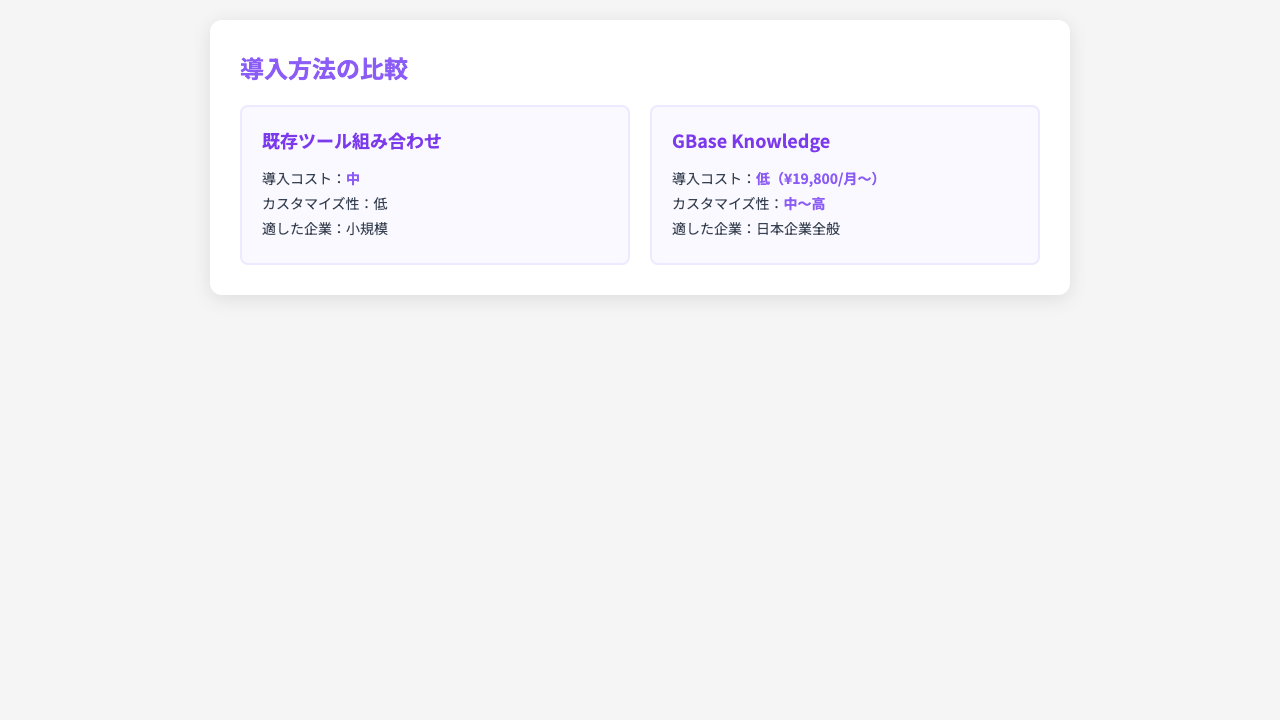
GBase Knowledgeは、組織構造に沿ってナレッジベースを分け、権限のある利用者だけが自分の担当範囲の資料を参照できる構成にできます。回答には参照元のリンクが付くため、閲覧できた範囲と実際の参照先が一致しているかを後から確認できます。仕様はGBase Knowledgeのサイトで確認できます。
権限を広げる操作に申請と承認を挟む場合は、ワークフローでつなげられます。社内資料を探す体験の設計は社内検索とは?情報アクセス時間を80%削減する完全ガイドが、会議データを守る運用はAI議事録のセキュリティリスクと対策|オンプレミス型で会議データを完全保護が参考になります。規程全体の設計は企業向け生成AIガイドライン策定マニュアル|リスク管理と活用促進の両立が骨組みを示しています。
よくある質問
Q1: 社外の関係者に生成AIを触らせたい場合は、どう扱えばよいですか。
社外のサービスへ直接入力させない運用を基本にします。共有は社内で作った成果物に限る、公開前に承認を取る、という2点で整理すると、誤送信の経路を1つに絞れます。社外の作業者が必要な場合は、閲覧だけを許す外部利用者向けのロールを用意し、生成や保存はできない構成にします。
Q2: 権限を細かくしすぎると業務が滞りませんか。
なります。その場合は権限の粒度ではなく対象工程を絞ります。問い合わせ対応のように頻度が高い業務だけ第2レベルにし、それ以外は第1レベルのままにする運用にすれば、滞りは出にくくなります。権限の高いロールは、割り当てた業務に絞って付与します。
Q3: アクセスレビューはどの頻度が現実的ですか。
四半期に1回が現実的です。3か月で1回なら、担当者の異動を1回分だけ反映できます。特別な異動が起きたときは、その都度レビューを追加する運用にしておくと、臨時対応と定期確認を分けられます。
Q4: ログは何年残せばよいですか。
社内方針と適用される会計・監査の基準で決まります。実務では、アクセスログと操作ログは1年以上、設定変更ログは3年以上残す例が多く、説明が求められる場面に対応しています。保存期間を満了したデータの削除手順も合わせて決めておくことが重要です。
Q5: 権限管理は誰の担当になるべきですか。
IT部門だけで抱え込まないことが最適です。情報管理の担当が線引きを決め、IT部門が実装し、監査担当が定期レビューを行う。この3者の役割分担を最初に定めておくと、レビューで判断が割れにくくなります。